Talks

Openingstalk

Geoffrey Lillemon

Geoffrey Lillemon (b. 1981, USA/Netherlands) is an Amsterdam-based digital artist working across CGI, browser-based art, real-time systems and emerging technologies.
Since the early 2000s, Lillemon has used the web browser as a medium for cinematic, interactive and autonomous artworks, combining classical imagery, the macabre and computational systems. Through his long-running platform Oculart, he has developed a body of work in which code, CGI and procedural logic become materials for performance, behaviour and transformation.
His work has been commissioned, exhibited and acquired by major museums and cultural institutions, including the Stedelijk Museum Amsterdam, Centre Pompidou and Museum Boijmans Van Beuningen.
In parallel, Lillemon has worked across technology, music, fashion and commercial culture, developing experimental projects for global artists, brands and institutions. His recent work includes commissions from Anthropic, Nxt Museum, and the Somerset House.

Output as Input

In software, one process's output is another's input. In this 15-minute talk, Geoffrey Lillemon applies that rule to art, chaining fourteen of his real-time browser artworks so that each one feeds the next.
A capture event in a chess engine causes lightning to strike in a storm, where the thunder conducts a string quartet's generative music. The quartet's movements set off a kinematic reaction: a demonic ritual breathes life into glowing embers. The embers rise as spiraling DNA strands, and the strands dictate the chord logic of a wolf performing under the eclipse. The orbit of the eclipse, and the notes the wolf plays in response, set the physics of a ragdoll that is brought to life by signals from SETI data.
What comes out is a chain of cause and effect that no single artwork could produce alone. The individual works matter less than the design of the conversions between them, and the process becomes the art.
Keynotes

Felienne Hermans

Felienne Hermans is hoogleraar Vakdidactiek van de Informatica aan de Vrije Universiteit Amsterdam en docent informatica aan de Open Schoolgemeenschap Bijlmer. Aan de VU geeft ze de vakken Vakdidactiek Informatica en AI in het Onderwijs en doet ze onderzoek naar de toegankelijkheid van de digitale wereld in brede zin. Naast haar academische werk is Felienne een veelgevraagd spreker en heeft ze een prominente rol in het publieke debat over digitalisering, programmeren en AI.

Vierkante Ogen

"Als je te veel achter de computer zit, krijg je vierkante ogen" zeiden je ouders vroeger als je te veel zat te gamen of programmeren. Maar dat is natuurlijk niet zo! Of... toch wel?
In deze presentatie bekijkt Felienne Hermans het informatie-dieet van programmeurs. Alles precies in hokjes opdelen is misschien handig in een database, maar de echte wereld is breder en compexer. Programmeren als het oplossen van een complexe puzzel is leuk en uitdagend, maar niet altijd het beste voor iedereen. Zijn we misschien niet iets te ver doorgeslagen in het vastleggen, optimaliseren en stroomlijnen van de hele wereld?
Aan de hand van haar nieuwste boek "Vierkante Ogen" neemt Felienne je mee door haar worsteling om in de IT te passen, en geeft je een nieuwe blik op de digitale wereld.

Jim Stolze

Jim Stolze is tech-ondernemer, spreker en AI-expert met ruime internationale ervaring. Vanuit zijn bedrijf Aigency bouwde hij AI-systemen voor organisaties als Heineken, Talpa en het ministerie van VWS. Ook stond hij aan het roer van TEDxAmsterdam en was hij wereldwijd TED-ambassadeur. Met zijn scherpe blik, praktische kennis en gezonde dosis humor weet Jim complexe ontwikkelingen rondom AI en technologie toegankelijk te maken.

In Search of a Hero

Wie bepaalt hoe onze toekomst met kunstmatige intelligentie eruitziet? Zijn dat de bekende gezichten uit Silicon Valley, wetenschappers die buiten de schijnwerpers aan doorbraken werken, of juist de developers die iedere dag concrete keuzes maken in code?
Verwacht in deze keynote geen eenvoudige heldenverering van de bekende techmiljardairs en AI-goeroes. Stolze wil juist onderzoeken wie de mensen achter de grote ontwikkelingen zijn, welke toekomst zij nastreven en of developers die toekomst zonder meer zouden moeten accepteren. Zijn openingsverhaal wordt daarmee zowel een rondgang langs de machtigste namen uit de AI-wereld als een oproep aan de mensen in de zaal.
Meer lezen of Jim zijn talk? Ga dan hier naar zijn interview.

Dylan Beattie

Dylan Beattie is a consultant, software developer and international keynote speaker. He’s been building web applications since the 1990s, and works primarily on Microsoft .NET, HTTP APIs, UX design, and distributed systems. Dylan lives and works in London and when he’s not writing code he plays guitar and writes songs.

Knowing .me, Knowing .yu: The World According To DNS

You've heard the saying "it's always DNS" - but you ever stop to wonder why it's always DNS? Turns out that DNS - domain name system, the "phone book of the internet" - is a pretty big deal. It's the massively distributed hierarchical database that turns meaningless IP addresses into friendly, human-readable domain names. It's also one of the most contentious technologies in history: from million-dollar lawsuits over prestigious .com brands, to security concerns over Unicode support in domains, to geopolitical disputes about the definition of a country. The technical challenges of administering DNS pale into insignificance compared to the sociological challenges of building a network that reflects the countries, companies and conventions of the real world.
Without DNS, the web wouldn't work, email wouldn't work; you couldn't watch a movie or buy a train ticket or pay your taxes. It's a vital, fundamental layer of modern internet infrastructure, but most developers have no idea how it really works, what it can do - or how to troubleshoot it when it goes wrong. In this talk, we'll unwrap how DNS really works, we'll learn why it was built this way, and we'll hear some of the remarkable stories that happened along the way.
If you’d like to read more about Dylan’s talk, click here.

Masterclasses

Frontend development

Rob Kostermans

Rob is front-end developer bij de ANWB en heeft 26 jaar ervaring in het opzetten en bouwen van (web)applicaties en design systems. Hij bouwt graag aan mooie producten én aan sterke teams. Samen met anderen werkt hij toe naar een beter product, het liefst op basis van data en inzichten, maar met oog voor de context en altijd met een weloverwogen besluit.

import { Everything } from '@anwb/design-system': hoe meten we wat er écht gebruikt wordt?

Een design system bouw je voor andere developers, maar weet je ook wat er echt gebruikt wordt? Bij de ANWB, met 17 autonome development teams, wilde men die vraag beantwoorden toen het oude design system werd vervangen door het nieuwe. Rob laat zien hoe een klein weekendproject uitgroeide tot een waardevol metrics-dashboard.
Het dashboard brengt in kaart welke componenten, props, utilities en tokens teams gebruiken, en hoe die data wordt ingezet om het design system te sturen. Rob deelt zijn ervaringen en valkuilen, en geeft handvatten om zelf aan de slag te gaan.

Karlijn Löwik

Karlijn Löwik is CEO en medeoprichter van RUMvision. Ze heeft een duidelijke missie: zorgen dat webperformance bij elk bedrijf serieus op de agenda komt. Ze is co-chair van de W3C RUM Community Group en reist de wereld over om developers en bedrijven te overtuigen van de kracht van Real User Monitoring, en komt daarvoor helemáál uit Groningen. Daarnaast zet ze zich actief in voor meer vrouwen in tech en is ze VP van Mage-OS Nederland. Oh, en ze bedacht de term Sitespeed User Experience (SUX). Want laten we eerlijk zijn: good SUX sells!

Code, RUM, fix, repeat: Core Web Vitals op autopilot

Trage websites kosten altijd iets: conversie in e-commerce, toegankelijkheid bij de overheid, of bezoekers die al weg zijn voordat de content en advertenties op een publisher als Tweakers geladen zijn (of die advertenties uit ergernis wegblokken). En laten we eerlijk zijn: SEO hoort niet je drijfveer te zijn. Performance draait om de echte gebruikerservaring.
Toch voelen Core Web Vitals en web performance optimaliseren voor veel developers als een oerwoud van tools en metrics, weggestopt in een frontend-niche. Karlijn laat zien dat dat niet hoeft. Aan de hand van bekende boosdoeners, zoals zware third-party scripts, lazy-loaded hero images en onbedoelde cache-blockers, introduceert ze de workflow 'Code, RUM, fix, repeat'.
Want waarom zou je al dat speurwerk nog handmatig doen? Karlijn demonstreert hoe je Real User Monitoring (RUM)-data via het Model Context Protocol (MCP) direct in je AI-workflow haalt. Zo spoort AI op basis van echte gebruikersdata regressies op, wijst het de bottleneck in de code aan en stelt het een fix voor. Jouw performance op autopilot, met jou nog altijd als piloot. Seconden winst voor je bezoekers, en performance die weer behapbaar is voor het hele team.

Cyd Stumpel

Cyd maakt toegankelijke, creatieve, prijs winnende websites voor individuen en bedrijven zoals WeTransfer, Talpa, Amnesty International en meer.
Het delen van kennis is een groot deel van wat ze leuk vindt aan developer zijn. Ze doet dat door te bloggen, op meetups, bij conferenties en door de volgende generatie web developers les te geven aan de Hogeschool van Amsterdam bij de Associate Degree Frontend Design & Development en de Minor Web Design & development.

Prefers enhanced motion

De manier waarop de meeste creative developers het web ervaren, verschilt volledig van hoe de meeste gebruikers dat doen. Voor ons is het een plek om te experimenteren of een creatieve playground. Voor de meeste gebruikers is het ‘gewoon’ een tool om dingen voor elkaar te krijgen, en het oncomfortabele aan dit alles is dat sommige dingen die wij toevoegen om websites ‘beter’ te maken, dat actief moeilijker maken.
Soms voelt het alsof we ervaringen ontwerpen voor onszelf en maar hopen dat gebruikers mee kunnen komen. Deze talk laat zien hoe je verantwoord coole enhancements aan je websites kan toevoegen.

Artificial intelligence

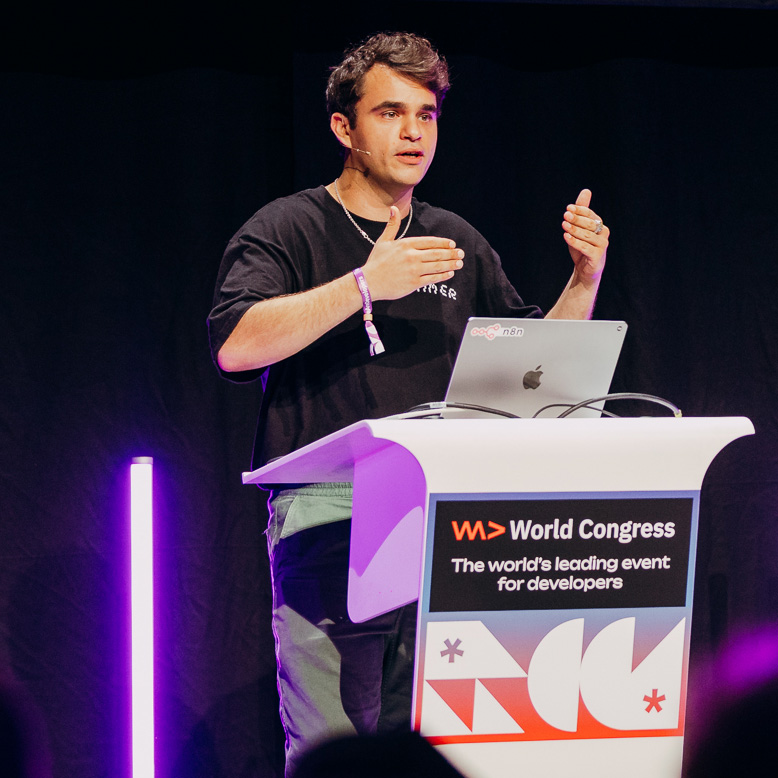
Max Tkacz

Max Tkacz, aka @theflowgrammer, was n8n's first product hire, helping shape it into a $5.2B agent automation platform by designing for a technical user. It was there that he coined the term "Flowgrammer": a workflow programmer. Convinced tech content takes itself far too seriously, he pioneered a livelier, more playful take on the genre, producing edutainment that helped grow n8n's YouTube channel to 215k followers. Now the founder of Flowgramming Studios in Berlin, he makes technical edutainment content for tinkerers and nerds.

LLMs vs. System One: The Case for JEV

We've started using LLMs for narrow decisions: which category, how urgent, yes or no. However, they're often not the right tool for the job. This talk covers how System One models like TypeSafe's Jev work, when to use one instead of an LLM, and a live implementation compared head-to-head with an LLM.

Xavier Geerinck

Medeoprichter & CTO van Scrydon
Xavier Geerinck is medeoprichter en CTO van Scrydon en gespecialiseerd in soevereine data-infrastructuur, enterprise knowledge graphs en agentic AI. Hij is oprichter en systeemarchitect met meer dan 18 jaar ervaring in engineering. Eerder richtte hij de autonome AI-start-up Composabl op en ontwierp hij grootschalige gedistribueerde architecturen bij Microsoft, Cisco en Nokia. Xavier adviseert organisaties en spreekt internationaal over enterprise-autonomie, datasoevereiniteit en de toekomst van productieklare AI-agents.

Nathan Bijnens

Medeoprichter & CEO van Scrydon
Nathan bouwt AI voor omgevingen waarin falen geen optie is. Als medeoprichter en CEO van Scrydon, een soeverein AI-bedrijf uit Gent, leidt hij het bedrijf achter een platform dat agentic AI, ontologiegestuurde knowledge graphs en soevereine infrastructuur combineert voor defensie, overheden en kritieke infrastructuur.
Voor zijn tijd bij Scrydon was Nathan Senior Manager en Lead Cloud Architect voor EU-instellingen en de NAVO bij Microsoft. Daar verkocht en ontwierp hij de eerste grote cloudprojecten binnen dit domein. Daarnaast blijft hij gefascineerd door AI, big data, event-driven systemen, NixOS en domotica.

AI in productie: verhalen uit de loopgraven (en hoe het bloeden werd gestopt)

Tijdens deze talk laten Xavier Geerinck en Nathan Bijnens zien hoe Scrydon als kleine start-up, met slechts een handvol engineers, in een paar maanden tijd meer dan 2.168 pull requests opleverde. De talk draait om wat er gebeurde toen die code daadwerkelijk in productie terechtkwam.
Ze beginnen bij de veranderende rol van de engineer: minder zelf schrijven en juist meer aansturen, controleren en reviewen. Vervolgens behandelen ze vijf echte bugs uit hun eigen productieomgeving. Stuk voor stuk kwamen deze door alle tests, CI-checks en code reviews heen. Zo werden er bijvoorbeeld requests naar een verouderd adres gestuurd en schakelden tests ongemerkt de login uit.
Bij iedere bug laten Xavier en Nathan zien wat er misging, hoe zij de oorzaak achterhaalden en welke aanpassingen zij deden om te voorkomen dat hetzelfde probleem opnieuw ontstaat.Tot slot delen zij de belangrijkste praktische lessen: hoe Scrydon grenzen stelt aan wat agents mogen doen, hoe wordt getest wat er daadwerkelijk in productie draait en hoe het systeem wordt gemonitord, zodat problemen worden gesignaleerd voordat gebruikers ermee te maken krijgen.

Privacy & Security

Sander Dorigo

Security architect Sander Dorigo werkt al meer dan 12 jaar aan het (cryptografisch) beveiligen van applicaties, systemen en (financiële) datastromen. Inmiddels werkt hij bij Sentyron (voorheen onderdeel van Fox-IT) als security architect. Daar werkt hij aan netwerkbeveiliging, het (cryptografisch) samenwerken met andere landen in NAVO-verband en het bouwen van producten die staatsgeheime informatie kunnen en mogen verwerken.

Quantumveilige cryptografie: praktische oplossingen voor een theoretisch(?) probleem

Het zit er al een tijdje aan te komen. Quantum D-Day, de dag dat de quantumcomputer ons allemaal hackt en al onze whatsappjes op het internet knalt. Vergeet AI, want zonder cryptografie om jouw data veilig te houden ben je helemaal nergens. Terwijl doemdenkers paniek zaaien, zijn onderzoekers en engineers op de achtergrond stilletjes bezig om ons allemaal quantumveilig te maken. Maar zullen ze op tijd zijn? En wat gaat het ons kosten? In deze talk neemt Sander je mee in de wereld van de quantumveilige oplossingen, wat je zelf al kan doen en hoe moderne cryptografie het probleem aanpakt.

Sten Reijers

Sten Reijers is gepromoveerd natuurkundige, techondernemer en medeoprichter en CTO van Ver.iD. Hij richt zich op digitale identiteit en de infrastructuur die nodig is om digitaal vertrouwen op schaal mogelijk te maken. Bij Ver.iD combineert hij zijn wetenschappelijke achtergrond en ondernemerservaring en is hij verantwoordelijk voor de technologische visie en ontwikkeling van het platform.

Hoe bouwt Europa het vertrouwen achter de nieuwe identiteitswallets?

Met eIDAS 2.0 krijgen Europeanen in 2026 identiteitswallets waarmee zij attestaties, zoals identiteitsbewijzen, diploma’s en vergunningen, veilig kunnen bewaren en gericht delen, online of via NFC. Maar hoe weten wallets, uitgevers en verifiers met wie ze communiceren, wat zij mogen opvragen, of certificaten nog geldig zijn en wanneer een attestatie rechtsgeldig is?
In deze presentatie legt Sten de onderliggende vertrouwensarchitectuur bloot en behandelt hij belangrijke security- en privacyvragen. Kan een uitgever volgen waar een attestatie wordt gebruikt? Hoe voorkomt een wallet dat een verifier te veel gegevens opvraagt? En hoe combineert Europa privacy met een stelsel waarin bevoegdheden, geldigheid en rechtsgeldigheid technisch controleerbaar zijn?

Gino Biervliet

Gino Biervliet is programmeur, security-geek en tinkerer. Bij Flitsmeister begon hij 8 jaar geleden als softwaredeveloper, onder meer van Android-apps, maar zijn focus verschoof steeds meer naar security. Tegenwoordig houdt hij zich daar bezig met cybersecurity en IT-governance. Daarnaast is hij al jaren cybersecurityconsultant vanuit zijn eigen bedrijf Ophidia.
Zijn kennis groeide vanuit een klassieke hackersmentaliteit: uitzoeken hoe iets werkt, hoe het stukgaat en hoe het beter kan. Software, hardware of protocol, zolang er iets te ontleden valt, is Gino erbij. Thuis is zijn werkplek omringd door elektronica en servers van zijn homelab.

Denk als een bad-actor: Hack je eigen applicatie.

Wij worden niet gehacked, zo interessant zijn wij niet. We gebruiken https en secure storage dus de gebruikersdata is veilig.
Dingen die ik regelmatig hoor, maar na een simpele audit blijkt de applicatie in kwestie zo lek als een mandje te zijn.
Threat modeling heeft de reputatie van zware documenten en lange sessies. Dat hoeft niet. In deze talk laat ik zien hoe je als developer simpele stappen kan toepassen in je dagelijkse workflow. Aan de hand van een demo-applicatie en simpele (code)voorbeelden zie je telkens een zwakte en meteen een praktische oplossing. Je leert denken als een hacker en security first te developen. Je gaat naar huis met een nieuwe mindset en manier van denken die je direct op je eigen ontwerp en code kunt toepassen.

DevOps

Joep Piscaer

Joep werkt op het snijvlak van socio-technisch ontwerp (technische architectuur, organisatie-ontwerp, en cultuur) en technische marketing in het platform engineering domein. Momenteel als Field CTO verbonden aan Portainer.io, waar hij zich bezig houdt om platformen met overgewicht weer te laten afvallen. Organiseert events als devopsdays Amsterdam en FastFlowConf NL.

Heeft je Platform Overgewicht?

Je kent het wel, "Kubernetes is moeilijk". Maar het is niet de technische complexiteit die goede platformen zo notoir moeilijk maakt. Platformen falen omdat ze overgewicht hebben. Overgewicht door een overdaad aan functionaliteit, tooling, abstractielagen en engineers met onnodig strarre meningen. En het cloud-native ecosysteem helpt daar niks bij: het deelt CNCF Projects en producten uit als snoep. Elk van die projecten, in isolatie, is prima; maar snoep teveel van het CNCF Landscape en je platform wordt al snel 'te dik'. In deze talk laat ik je zien hoe we onze platformen onbewust dik maken, en hoe we met de juiste discipline de platformen weer kunnen laten afvallen, zodat de platformen weer passen qua complexiteit, cognitieve capaciteit, onze technische vaardigheden en het belangrijkste: dat ze weer geschikt zijn voor het doel waarvoor ze bestaan: (interne) klanten helpen.
Meer lezen over Joep zijn talk? Ga dan hier naar zijn interview met Tweakers.

Alain van Hoof

Alain van Hoof gebruikt Linux sinds 1993, in de tijd dat een verkeerde configuratie van XFree86 je VGA-monitor nog kon opblazen. Op 42-jarige leeftijd (ja, 42) behaalde hij zijn Master of Science (MSc) in System and Network Engineering aan de Universiteit van Amsterdam. Na jaren als consultant bezig te zijn geweest met alle hippe onderwerpen zoals CI/CD en cloudtechnologieën, kwam hij uiteindelijk terecht waar zijn hart echt ligt: een academische HPC-omgeving, waar hij Linux op professionele schaal kan inzetten en beheren. Thuis draait zijn Kubernetes-cluster in de meterkast al jarenlang vrijwel onafgebroken. Het host onder andere een website met gemiddeld één bezoeker per dag, maar dat maakt het project niet minder interessant. Naast IT houdt Alain zich bezig met diverse hobby's, waaronder (Islay) whisky, schaatsen, hardlopen en wielrennen.

Kubernetes the Hard Way, from Scratch

Als je over cloud-native, containers of DevOps praat, duurt het meestal niet lang voordat iemand Kubernetes noemt. Vaak gevolgd door een demo waarbij een compleet cluster met één commando wordt uitgerold. Handig natuurlijk, maar ik vroeg me af: wat gebeurt er eigenlijk onder de motorkap?
Een paar jaar geleden ben ik daarom begonnen met het bouwen van een Kubernetes-cluster op de moeilijke manier. Niet met kubeadm, geen managed cloud-oplossing en geen kant-en-klare distributie. Gewoon vanaf de basis op zelf verzamelde hardware. Een project dat begon als nieuwsgierigheid en inmiddels al jaren draait in de meterkast.In deze presentatie niet alleen over Kubernetes zelf, maar ook alle onderdelen eromheen: Linux, containers, certificaten, networking, storage, load balancing, monitoring, Ceph en alles wat je onderweg tegenkomt wanneer je ontdekt dat "even een cluster bouwen" toch iets meer werk is dan een blogpost van vijf minuten doet vermoeden.
Het doel is niet om te laten zien dat dit de beste manier is om Kubernetes te gebruiken. Integendeel. Het doel is te begrijpen waarom Kubernetes werkt zoals het werkt. Want als je weet hoe de onderdelen samenwerken, wordt troubleshooten een stuk eenvoudiger en zijn veel van de magische cloud-native oplossingen ineens helemaal niet zo magisch meer.
Meer lezen over Alain zijn talk? Ga dan hier naar zijn interview met Tweakers.

Barbara Forbes

Barbara Forbes is Azure Architect en consultant bij Zure in Nederland, Microsoft Azure MVP, Microsoft Certified Trainer (MCT) en GitHub Star. Ze werkt op het snijvlak van technologie, strategie, educatie en ontwikkeling. Haar focus ligt op het Microsoft Cloud Adoption Framework, Generative AI, Infrastructure as Code, PowerShell en GitHub.
Barbara legt complexe onderwerpen graag op een toegankelijke manier uit. Dat doet ze zowel persoonlijk als docent voor LinkedIn Learning en als veelgevraagd spreker op conferenties en bij gebruikersgroepen. Daarnaast is ze actief betrokken bij de techcommunity, onder andere als organisator van Europese evenementen.

De sleutel ligt onder de mat: veilige toegang tot je cloudomgeving

Cloudportals en repositories zijn bereikbaar vanaf elk apparaat, waar je ook bent. Handig voor jou, maar net zo handig voor iedereen die jouw inloggegevens in handen krijgt. En waarschijnlijk heb jij meer sleutels onder de mat liggen dan je denkt, en meer dan je nodig hebt.
Het aanbod aan securitytools kan overweldigend zijn, en sommige opties voelen behoorlijk omslachtig. Is die extra drempel het waard? Wat voegt het eigenlijk toe? Wanneer kies je voor een driedubbel slot en wanneer kan er een touwtje uit de brievenbus hangen? In deze sessie bekijken we, met Azure/Entra ID als voorbeeld, wat er tussen jouw omgeving en een indringer staat: MFA, JIT, PIM, PAW en andere drieletterige afkortingen. We kijken welke maatregelen echt bescherming bieden en welke vooral in de weg zitten.
Je gaat naar huis met een roadmap: de quick wins voor morgen en de investeringen voor de lange termijn. Zo krijg je je beveiliging op orde zonder je productiviteit om zeep te helpen.

Backend development

Adele Carpenter

Adele is a Software Engineer and Consultant at Trifork Amsterdam where she is working on systems for the educational sector. Most of her work day is spent in the JVM/Spring and React ecosystems, although increasingly she plays a pivotal role as trusted advisor to Trifork’s customers.
As a speaker, Adele uses her exposure to real-world customer projects, experiences outside of tech and passion for story-telling to distill complex ideas into their essential parts. All with an air of good humour.

Java Sucks (So C# Didn't Have To)

Using Java as an everyday language can be absolutely infuriating. It's verbose and clunky, with all roads seemingly pointing to null. These are faults that users of other languages (especially of C#) love to point out.
At the same time, Java is mature, stable, backwards compatible, and runs just about anywhere. The community is pretty cool too!
This talk takes a light-hearted, warts-and-all look at some of the more frustrating aspects of Java, how the language has evolved over time and where it's headed next. A discussion on the consequences of language design decisions that can be enjoyed by programmers of all languages. No knowledge of Java or C# required!
Expect to laugh, and yes maybe even cry, as we try to make sense of the beast that puts food on the table for millions of developers worldwide.
We will cover:
  • Pivotal early design decisions such as checked exceptions and generics and how we still pay for those decisions today (that is, why do lambdas suck so bad?)
  • How Java has influenced the development of other programming languages, and vice versa
  • Most controversial language design decisions of late and the associated fallouts
Java developers will leave this session feeling validated and with a renewed love for the language that keeps a large chunk of the world running. C# developers will leave this session with a renewed level of smugness. All developers will leave a deeper appreciation of language design trade-offs.

Stefan Koopmanschap

Stefan Koopmanschap is al bijna 30 jaar bezig met software ontwikkeling. Samen met zijn vrouw Marjolein runt hij Ingewikkeld, een bedrijf dat software ontwikkeling, consultancy, training en interim leiderschap levert. Maar het allerbelangrijkste blijft voor hem: Mooie dingen bouwen en lol hebben.

Lifecycle Management: De waarde van up-to-date software

Software is meer dan alleen een initiële investering in de ontwikkeling van de software. Net als hoe er bij de architectuur van gebouwen al rekening wordt gehouden met hoe deze onderhouden kunnen worden, dient er bij software architectuur ook een plan te zijn voor onderhoud. Iedere dag zijn er nieuwe releases van gebruikte libraries en frameworks, iedere dag worden er security issues gevonden. Tijdens deze sessie kijken we naar het probleem, maar vooral ook naar de oplossing: Hoe kunnen we er voor zorgen dat onze software nog jaren mee gaat?
Meer lezen over Stefan zijn talk? Ga dan hier naar zijn interview met Tweakers.

Tom Ootes

Tom Ootes is developer advocate bij developer.overheid.nl, het developerportaal van de Nederlandse overheid. Tijdens corona bouwde hij als front-end developer voor het ministerie van VWS mee aan het platform voor bron- en contactonderzoek, en raakte daar gefascineerd door de vraag: waarom weten developers bij de overheid eigenlijk zo weinig van elkaars code, en waarom werken we niet meer samen? Vanuit deze drijfveer is hij pleitbezorger voor open source, open standaarden en bovenal: meer samenwerking. Als Tom tijd over heeft naast zijn werkzaamheden voor de overheid schrijft hij liedjes voor zijn Utrechtse solarpunkpopband Ootes. Nieuwe nummers komen natuurlijk altijd eerst als beta online.

Standaardiseren is samenwerken

Hoe werken we samen met die duizenden developers die dagelijks code voor de overheid schrijven? Laten we beginnen bij goede open source developer tooling. De overheid stelt logischerwijs allerlei kwaliteitseisen aan software, deze worden uitgewerkt in standaarden en uiteindelijk in het beste geval vertaald naar developer tooling. De sweet spot zit hem dan in het bieden van bruikbare functionaliteit voor developers, terwijl je standaardiseert. In deze talk vertelt Tom over de rol die deze open standaarden hebben in de samenwerking tussen overheidsorganisaties. Ook gaat hij dieper in op de API Design Rules-standaard waarmee je HTTP/REST API's standaardiseert. Of je nou voor de overheid werkt of niet, standaardiseren kan je organisatie uniformer laten werken en je een hoop discussies schelen in pull requests!

Rune Bobbaers

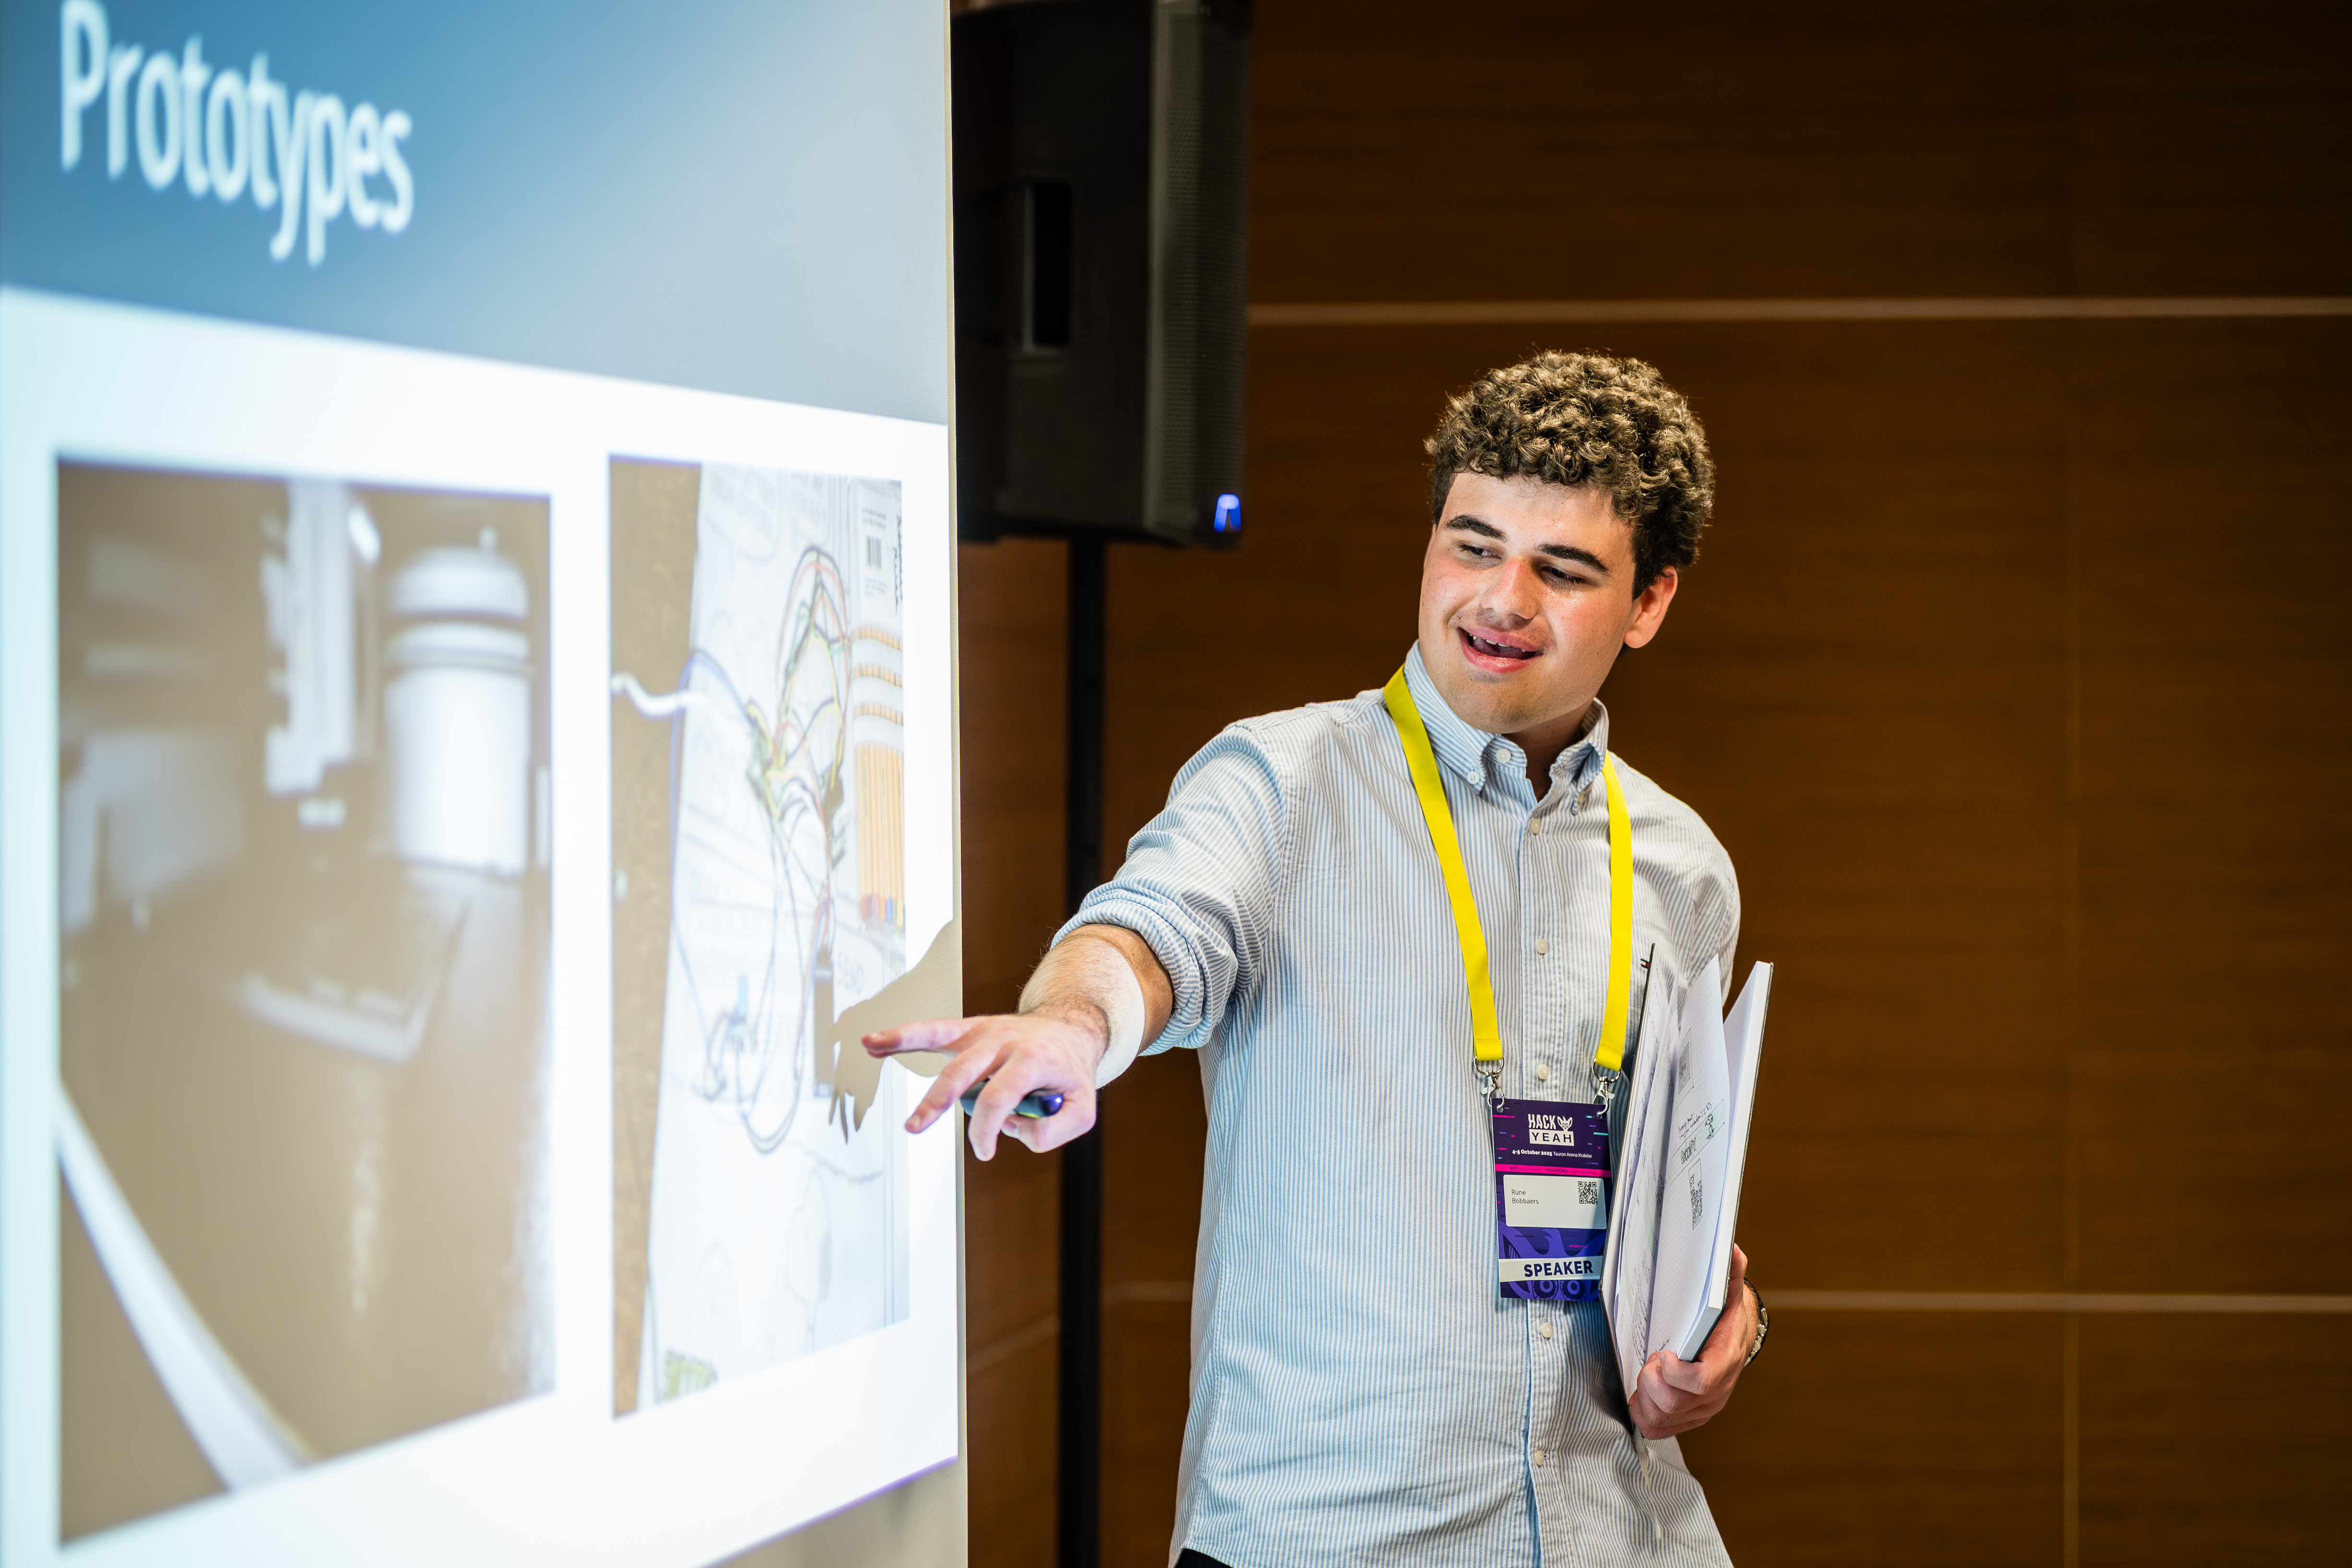
Rune Bobbaers is student aan KU Leuven en ontwikkelaar van IINTS, een open-source educatief project rond insulinepompen, diabetestechnologie en medische software. Hij begon het project vanuit zijn nieuwsgierigheid naar de technologie die hij zelf dagelijks gebruikt en bouwde vanuit een eerste Raspberry Pi Pico-prototype verder aan simulaties en tools om de werking en veiligheid van dergelijke systemen beter te begrijpen.
Met IINTS nam hij onder andere deel aan Coolest Projects Belgium en vertegenwoordigt hij België op EUCYS 2026.

Insuline Is Not The Solution: wat gebeurt er als je zelf een insulinepomp bouwt?

Een insulinepomp is voor de meeste gebruikers een zwarte doos: je geeft instellingen in, de pomp neemt beslissingen en uiteindelijk wordt er insuline toegediend. Maar wat zit er eigenlijk tussen die twee stappen?
In deze talk neemt Rune je mee door IINTS, een open-source project dat begon met een Raspberry Pi Pico, een stappenmotor en de vraag: “Hoe moeilijk kan het zijn om zelf een insulinepomp te bouwen?”
Wat begon als een klein hardwareproject groeide uit tot een platform om de techniek achter insulinepompen, algoritmes en glucoseregulatie beter te begrijpen. Van de mechanica waarmee een kleine hoeveelheid vloeistof gecontroleerd wordt toegediend tot software, simulaties en experimenten met beslissingsalgoritmes.
Rune laat zien wat hij onderweg tegenkwam, welke technische keuzes uiteindelijk veel ingewikkelder bleken dan verwacht, en waarom transparantie en open-source technologie juist bij medische apparaten zo interessant kunnen zijn.
Meer lezen over Rune zijn talk? Ga dan hier naar zijn interview met Tweakers.

Mike Almeloo

Ik ben Mike Almeloo, 23 jaar, en woon niet in Almelo. Recent behaalde ik mijn MSc in Computer Science aan de Universiteit van Twente. Daar specialiseerde ik me in Internet Science & Technology: eigenlijk alles wat met het internet en netwerken te maken heeft. Binnenkort begin ik als backend software developer bij een bedrijf dat actief is binnen de leisure sector.
Ik vind het leuk om te werken op het snijvlak tussen theorie en praktijk: modellen maken, architecturen uitwerken, en daarna vooral lekker programmeren. Verder ben ik groot fan van (de mentaliteit achter) open source en deel ik graag mijn kennis, code en projecten met anderen.
In mijn vrije tijd werk ik regelmatig aan mijn zelfgebouwde 3D-printer of homelab (beide uiteraard draaiende op NixOS). Verder onderhoud ik meerdere open source projecten, vooral op het gebied van Apple's FindMy netwerk.

Big Signatures, Small Packets: De Toekomst van Post-Quantum DNSSEC Simuleren

DNS: wie kent het niet? Het naamgevingssysteem van het internet is van zichzelf niet beveiligd. DNSSEC lost dat op met digitale handtekeningen, maar de onderliggende algoritmen (RSA, ECC) zijn niet bestand tegen quantumcomputers. Een voor de hand liggende oplossing, overstappen op post-quantum algoritmen, loopt tegen een praktisch probleem aan: handtekeningen zijn zó groot dat ze de UDP-pakketlimieten overschrijden. Dat leidt tot IP-fragmentatie, wat weer nieuwe problemen met zich meebrengt.
Merkle Tree Ladder (MTL) mode biedt hier een elegant antwoord op, maar hoe gedraagt dit systeem zich in de echte wereld? Om daar achter te komen schreef ik een simulator. In deze talk neem ik je kort mee in de wereld achter PQ-DNSSEC, maar de focus ligt vooral op de software zelf. Een modulaire architectuur die het echte systeem in kaart brengt, verwerking van echte zone data en resolver logs, en reproduceerbaarheid die begon nog voor de eerste regel Python-code. Hoe zorg je ervoor dat je software volledig deterministisch is, en je resultaten 100% reproduceerbaar? En hoe past Nix binnen dit hele verhaal?

Partnertalks

Autoriteit Persoonsgegevens

Robert Jan Bruintjes

Jouw AI werkt. Maar deugt-ie ook?

AI-toezicht in de praktijk
Jouw model werkt. Het is snel, slim en schaalbaar. Maar wat als het discrimineert, persoonsgegevens anders gebruikt dan voorzien of beslissingen neemt die niemand meer goed kan uitleggen?
De AP laat zien waar code, verantwoordelijkheid en de AI-verordening elkaar raken. Niet vanuit wat mag niet?, maar vanuit de vraag: hoe bouw je AI die wél verantwoord werkt?
We laten zien waar techniek, verantwoordelijkheid en toezicht elkaar raken — en gaan daarover graag met developers in gesprek.
Want de interessantste vraag is niet alleen: kunnen we het bouwen? Maar ook: willen we dat het zó werkt?

Enexis

Jaap van der Zalm

Jaap (van der Zalm) werkt al meer dan 20 jaar bij Enexis. De laatste 4 jaar als Enterprise Architect. In die rol houdt hij zich bezig met de ontwikkeling van het digitale landschap, onder andere op het gebied van data, automatisering en ja ... ook AI. Op dit moment focust hij zich op 'het besturingssysteem van het energienet van de toekomst'. Naast zijn werk maakt hij graag dingen, met gereedschap, elektronica, 3D-printers en software o.a. voor zijn smart home.

Software archeologie en de rol van de developer; een beetje hoop in tijden van AI.

Een bedrijfskritisch groot softwaresysteem dat al meer dan dertig jaar wordt doorontwikkeld... een niche programmeertaal en allerlei ontwikkelingen in de energiewereld die spelen. Hoe gaat de toekomst van het systeem er uitzien? In deze talk neemt Jaap je mee in het onderzoek waarin ze consultancy en AI in hebben gezet en de lesson learned t.a.v. de rol van de developer.

Sogeti

Dennis Böhm

Dennis Böhm is AI-specialist bij Sogeti en experimenteert graag met alles wat de manier waarop we software bouwen op zijn kop kan zetten. Zijn huidige focus ligt op GenAI, coding agents en een Agentic AI gedreven Software Development Lifecycle (SDLC): van een paar instructiebestanden waarmee een agent zelfstandig aan de slag kan tot complete platformarchitecturen voor agentic software development. Daarbij stelt hij het liefst de pragmatische vraag: wat heb je écht nodig om met AI betere software te bouwen, en wanneer maken we het eigenlijk ingewikkelder dan nodig?

Joely Lin

Joely Lin heeft een achtergrond in Computer Science en Data Science, met een focus op Artificial Intelligence. Na het werken aan verschillende AI- en machine-learningprojecten helpt ze tegenwoordig developers om AI succesvol in de praktijk toe te passen. Binnen het AI-adoptieteam werkt ze aan trainingen, governance en developer-platformen die AI eenvoudiger, veiliger en schaalbaar maken. Want de grootste uitdaging van AI is vaak niet de technologie zelf, maar ervoor zorgen dat mensen er daadwerkelijk mee aan de slag gaan.

Heb je echt een Agentic SDLC Platform nodig?

Een coding agent aan je repository koppelen is tegenwoordig verrassend eenvoudig. Met een paar instructiebestanden, goede context en toegang tot je development-tooling kan een agent requirements analyseren, een implementatie plannen, code schrijven, tests uitvoeren en een pull request voorbereiden. Voor individuele developers of kleine teams kan zo'n lightweight aanpak ontzettend krachtig zijn. Dus waarom zou je investeren in een compleet Agentic SDLC-platform? Ervaringen met skills, projectcontext en expliciete handoffs laten zien dat je ook zonder zwaar platform al betekenisvolle agent-workflows kunt opzetten.
In deze technische deepdive onderzoeken we precies waar het kantelpunt ligt. Wat verandert er wanneer één agent er tientallen worden, agents autonomer opereren en meerdere developmentteams dezelfde infrastructuur gaan gebruiken? Dan worden identity, permissions, context management, quality- en security-gates, observability, evaluatie, kosten en human accountability ineens onderdeel van je architectuur. We bouwen het verhaal stap voor stap op van een eenvoudige coding agent naar een production-grade Agentic SDLC en laten daarbij zien welke complexiteit je terecht kunt vermijden, welke je uiteindelijk niet meer kúnt vermijden, en wanneer een platform daadwerkelijk meerwaarde begint te leveren.